Domain digital-audio-broadcasting.de kaufen?
Wir ziehen mit dem Projekt
digital-audio-broadcasting.de um.
Sind Sie am Kauf der Domain
digital-audio-broadcasting.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain digital-audio-broadcasting.de kaufen?
Was bedeutet TPM?
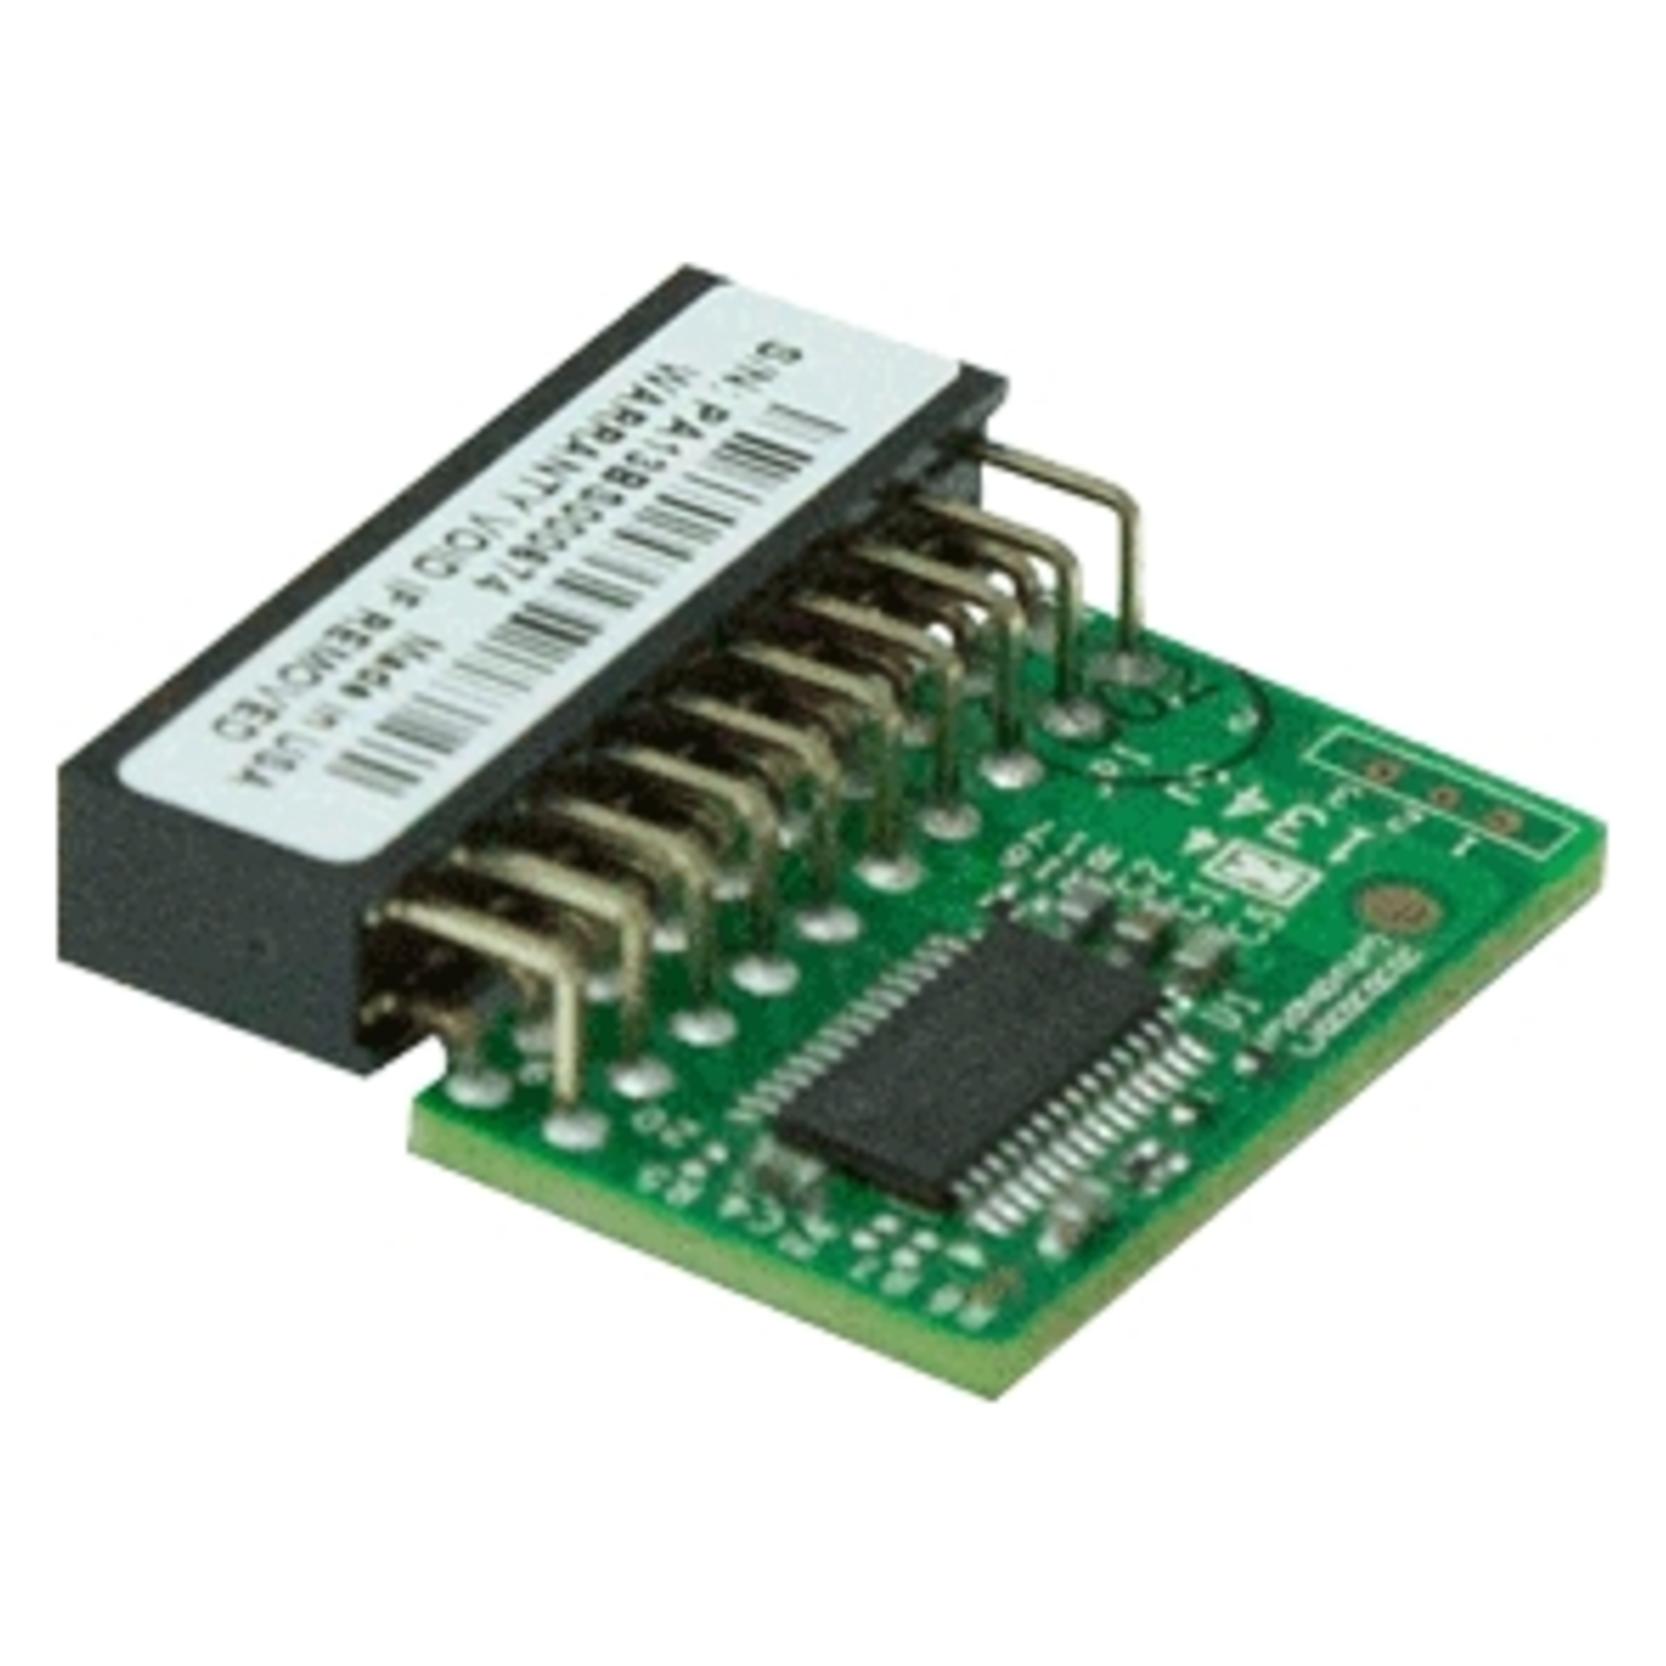
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **

Ähnliche Suchbegriffe für TPM
Top-Angebote
Produkte zum Begriff TPM:
-
Self, Douglas: Small Signal Audio DesignSmall Signal Audio Design , Small Signal Audio Design is a highly practical handbook providing an extensive repertoire of circuits that can be assembled to make almost any type of audio system. This fully revised fourth edition offers wholly new content on internally balanced audio design, electret microphones, emitter-follower stability, microphony in capacitors, and much, much more. This book continues the engaging prose style familiar to readers as you learn why mercury-filled cables are not a good idea, the pitfalls of plating gold on copper, and what quotes from Star Trek have to do with PCB design. Learn how to: make amplifiers with apparently impossibly low noise design discrete circuitry that can handle enormous signals with vanishingly low distortion transform the performance of low-cost opamps build active filters with very low noise and distortion while saving money on expensive capacitors make incredibly accurate volume controls make a huge variety of audio equalisers use load synthesis to make magnetic cartridge preamplifiers that have noise so low it is limited by basic physics sum, switch, clip, compress, and route audio signals build simple but ultra-low noise power supplies be confident that phase perception is not an issue Including all the crucial theories, but with minimal mathematics, Small Signal Audio Design is the must-have companion for anyone studying, researching, or working in audio engineering and audio electronics. , > , Auflage: 4. Auflage, Erscheinungsjahr: 20231222, Produktform: Kartoniert, Autoren: Self, Douglas, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 846, Abbildungen: 128 Tables, black and white; 348 Line drawings, black and white; 217 Halftones, black and white; 565 Illustrations, black and white, Themenüberschrift: ART / General, Keyword: input;impedance;johnson;noise;supply;rails;open;loop;gain;performance;guitar electronics;small signal audio design;tape machines;moving-coil electronics;variable-gain amplifiers;passive filters;low-pass filters;discrete transistor circuitry;active filters;audio system, Fachschema: Konstruktion - Konstrukteur~Akustik~Musik / Elektronik, Computer~Spracherkennung~Datenverarbeitung / Anwendungen / Technik, Fachkategorie: Kunst: allgemeine Themen~Konstruktion, Entwurf~Umweltwissenschaften, Umwelttechnik~Akustik und Tontechnik~Digitale Musik: professionell~Audiosignalverabeitung, Imprint-Titels: Focal Press, Warengruppe: TB/Kunst allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 234, Höhe: 47, Gewicht: 1740, Produktform: Kartoniert, Genre: Importe,92,11 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **


Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff TPM:
-
Self, Douglas: Small Signal Audio DesignSmall Signal Audio Design , Small Signal Audio Design is a highly practical handbook providing an extensive repertoire of circuits that can be assembled to make almost any type of audio system. This fully revised fourth edition offers wholly new content on internally balanced audio design, electret microphones, emitter-follower stability, microphony in capacitors, and much, much more. This book continues the engaging prose style familiar to readers as you learn why mercury-filled cables are not a good idea, the pitfalls of plating gold on copper, and what quotes from Star Trek have to do with PCB design. Learn how to: make amplifiers with apparently impossibly low noise design discrete circuitry that can handle enormous signals with vanishingly low distortion transform the performance of low-cost opamps build active filters with very low noise and distortion while saving money on expensive capacitors make incredibly accurate volume controls make a huge variety of audio equalisers use load synthesis to make magnetic cartridge preamplifiers that have noise so low it is limited by basic physics sum, switch, clip, compress, and route audio signals build simple but ultra-low noise power supplies be confident that phase perception is not an issue Including all the crucial theories, but with minimal mathematics, Small Signal Audio Design is the must-have companion for anyone studying, researching, or working in audio engineering and audio electronics. , > , Auflage: 4. Auflage, Erscheinungsjahr: 20231222, Produktform: Kartoniert, Autoren: Self, Douglas, Auflage: 24004, Auflage/Ausgabe: 4. Auflage, Seitenzahl/Blattzahl: 846, Abbildungen: 128 Tables, black and white; 348 Line drawings, black and white; 217 Halftones, black and white; 565 Illustrations, black and white, Themenüberschrift: ART / General, Keyword: input;impedance;johnson;noise;supply;rails;open;loop;gain;performance;guitar electronics;small signal audio design;tape machines;moving-coil electronics;variable-gain amplifiers;passive filters;low-pass filters;discrete transistor circuitry;active filters;audio system, Fachschema: Konstruktion - Konstrukteur~Akustik~Musik / Elektronik, Computer~Spracherkennung~Datenverarbeitung / Anwendungen / Technik, Fachkategorie: Kunst: allgemeine Themen~Konstruktion, Entwurf~Umweltwissenschaften, Umwelttechnik~Akustik und Tontechnik~Digitale Musik: professionell~Audiosignalverabeitung, Imprint-Titels: Focal Press, Warengruppe: TB/Kunst allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 234, Höhe: 47, Gewicht: 1740, Produktform: Kartoniert, Genre: Importe,92,11 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Ähnliche Suchbegriffe für TPM
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.